
文件上传漏洞
一.绕过前端js上传
适用场景
文件只用前端JavaScript限制文件的上传类型
实例
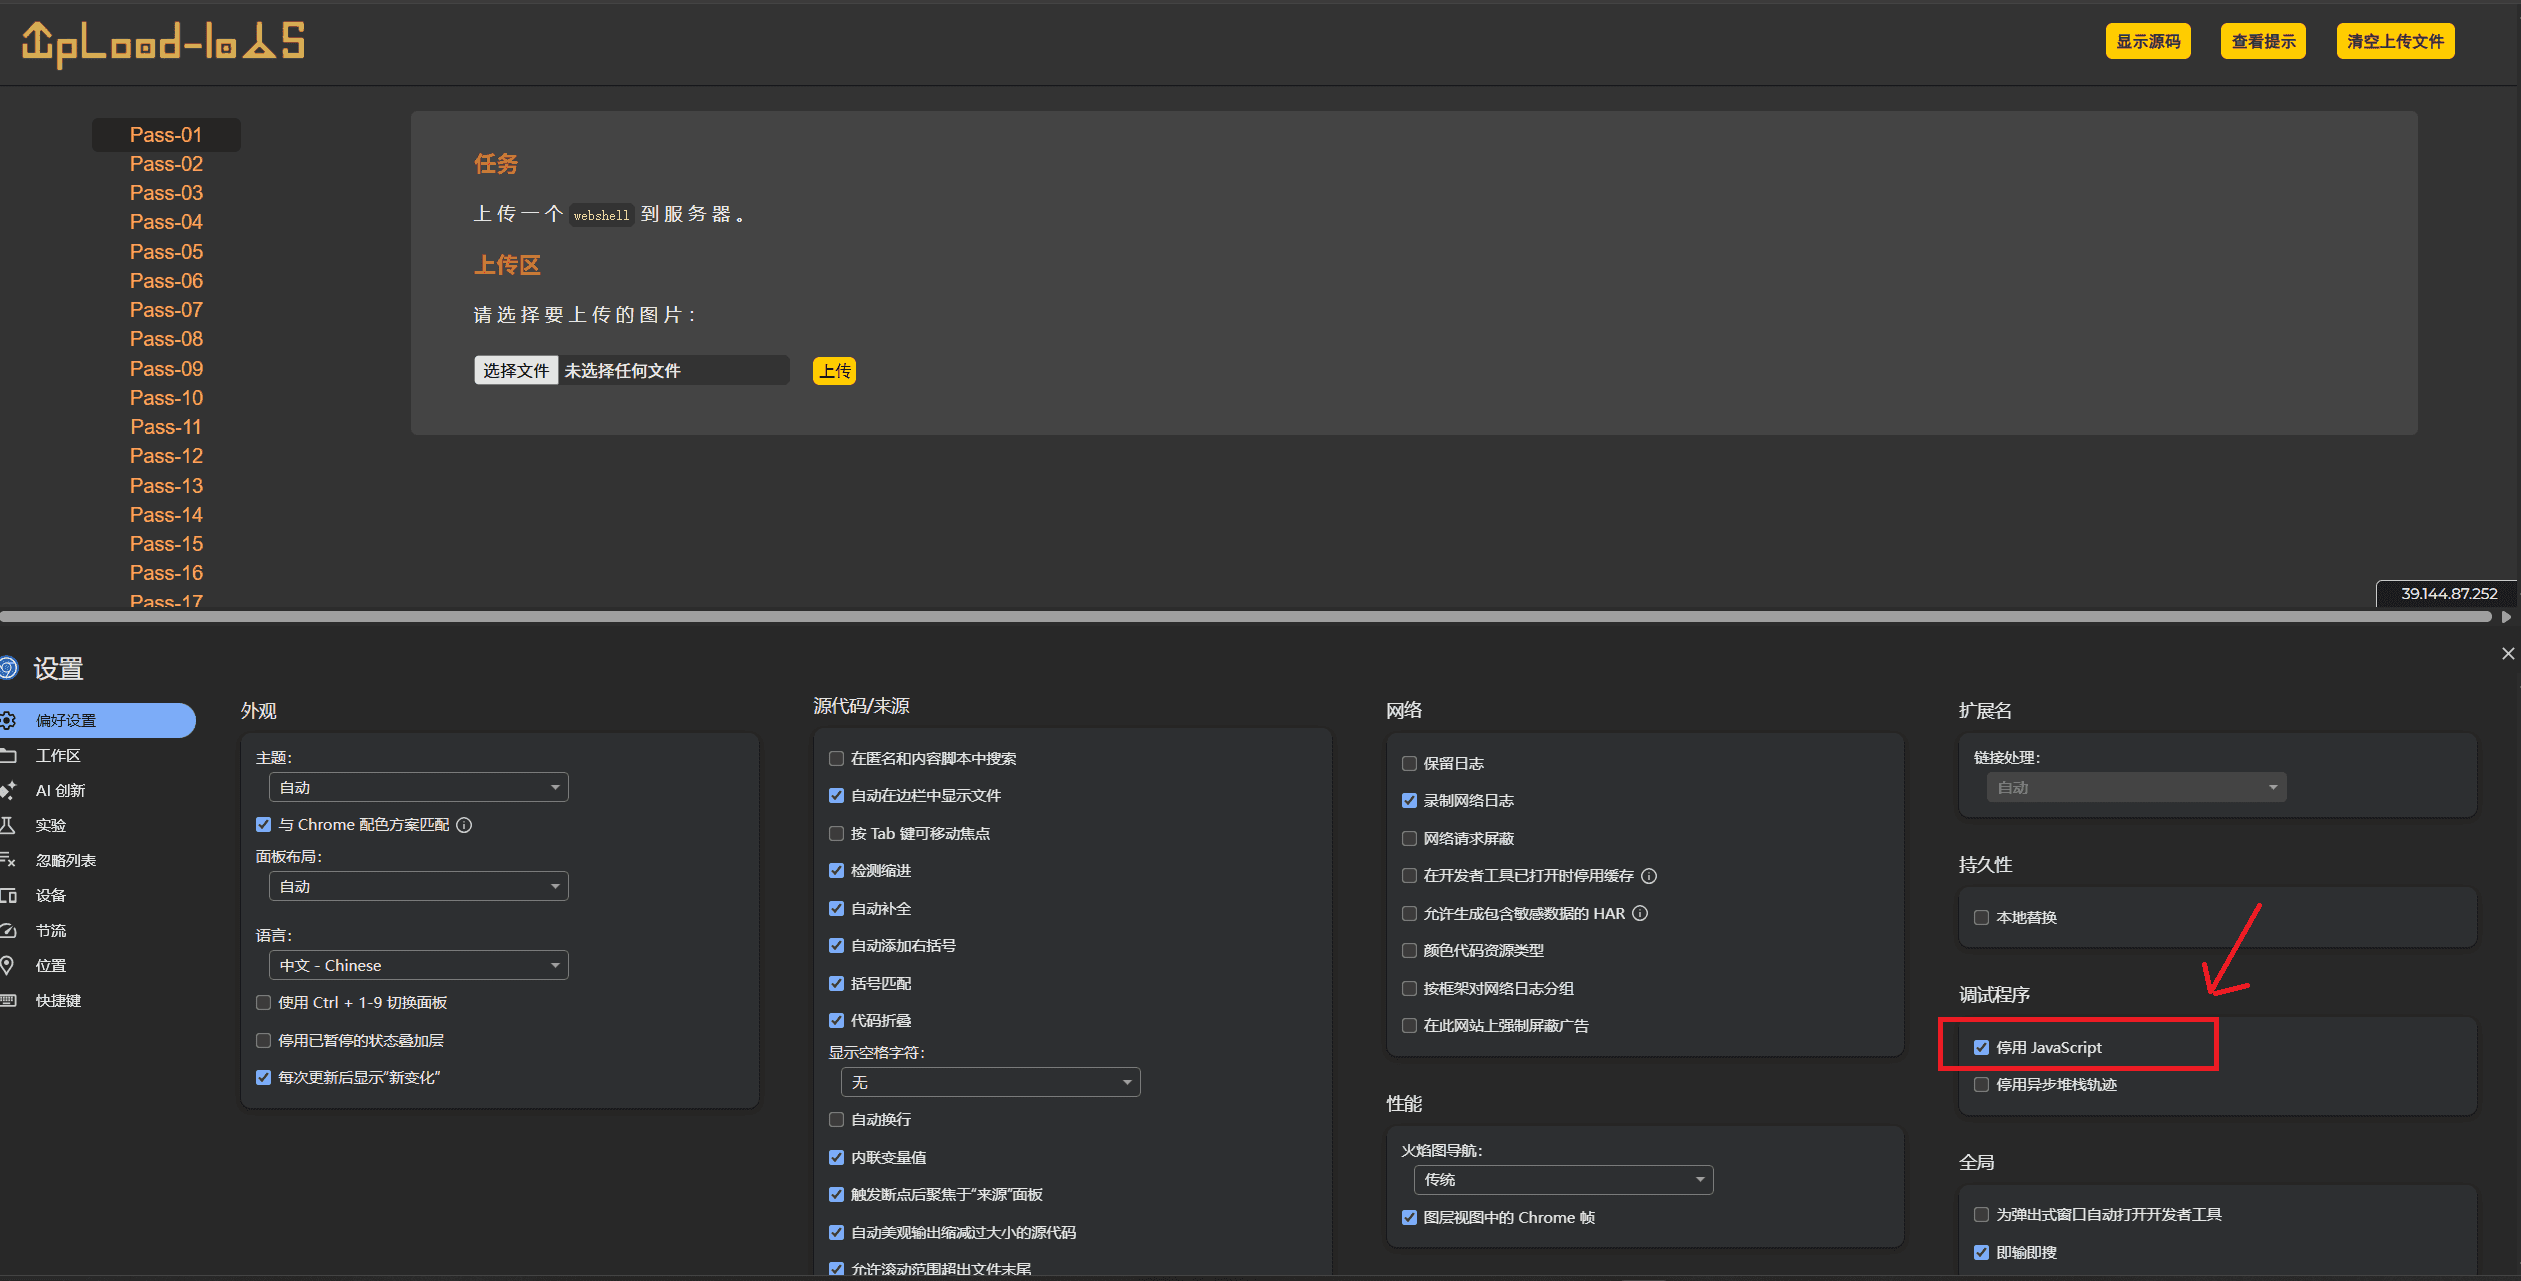
禁用后便可无限制上传
二.content-type绕过
实例
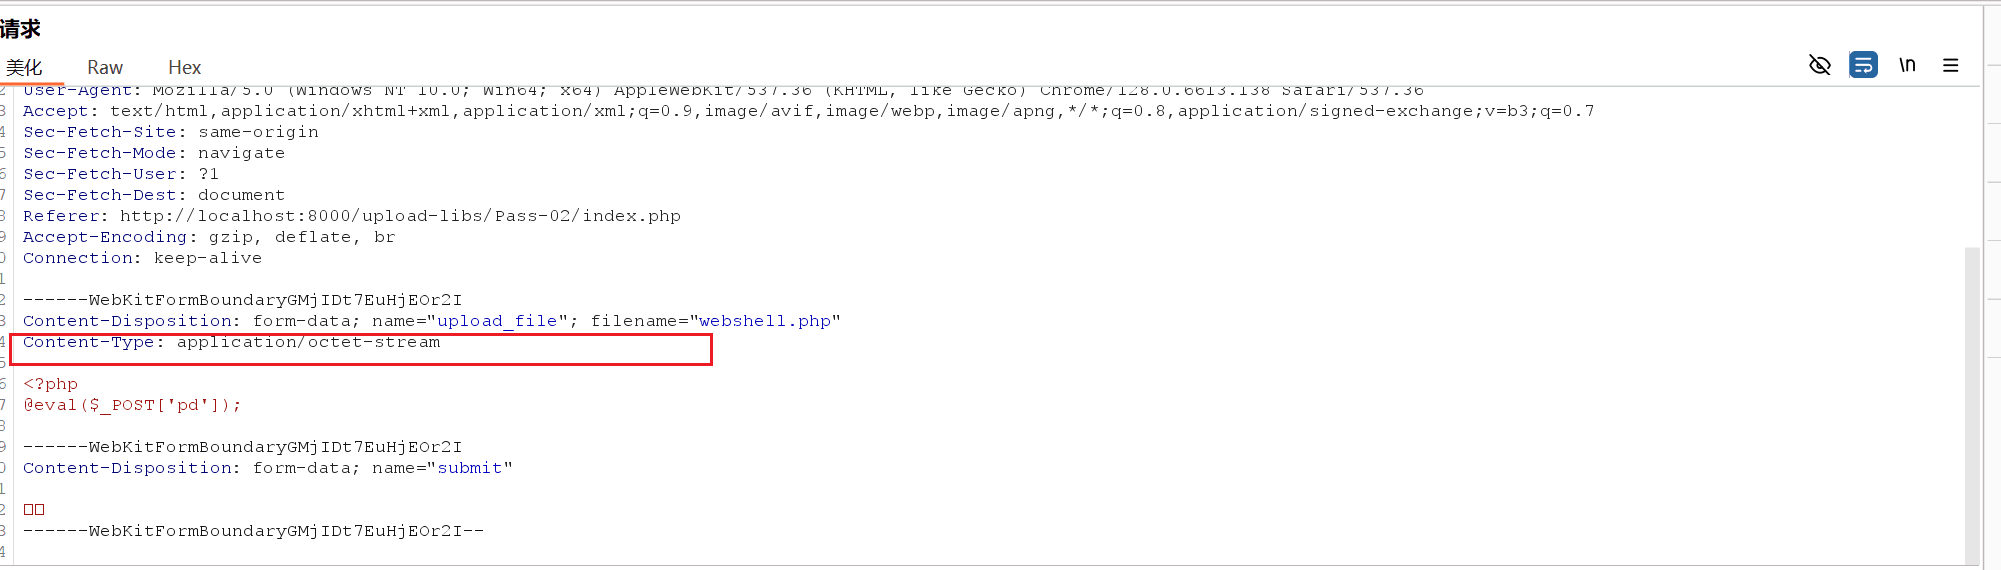
把content-type改为image/jpeg,image/png等服务器允许的文件类型,即可绕过
三.特殊后缀绕过
适用场景
服务器采用黑名单限制
方法
把文件的后缀改为php1~5,绕过黑名单限制,之后系统把文件当成php文件执行
四.htaccess绕过
适用场景
服务器没有禁用htaccess文件
方法
编写htaccess文件,上传到服务器,使服务器把jpg/png文件以php形式执行,再把php木马文件的后缀改为jpg/png,上传即可生效
htaccess文件
- 文件名只能为.htaccess
- 生效范围为当前文件夹

五.user.ini绕过
适用场景
- 服务器没有禁用user.ini文件
- 服务器原本有php文件
方法
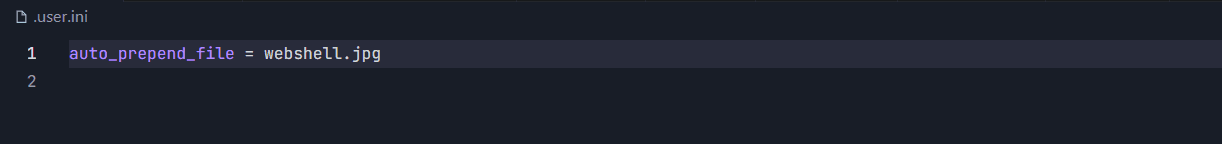
编写user.ini文件,上传到服务器,使服务器在执行php文件前后,以php形式加载木马文件,然后把php木马文件的后缀改为jpg/png绕过黑名单检测,上传即可生效
user.ini文件
- 文件名只能为.user.ini
- 生效范围为当前文件夹
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 Hello World!